„Păstrați-vă calmul”. Cum încearcă autoritățile să nuanțeze bilanțul celui mai mare atac cibernetic din istoria Republicii Moldova
La aproape o săptămână de la compromiterea masivă a sistemelor guvernamentale, discursul oficialilor se concentrează intens pe diminuarea percepției de pericol. În loc să detalieze breșele de securitate care au permis extragerea datelor a 750.000 de cetățeni, reprezentanții statului insistă că efectele incidentului ar fi, de fapt, „foarte mici” – mutând discret o parte din responsabilitate pe umerii populației.
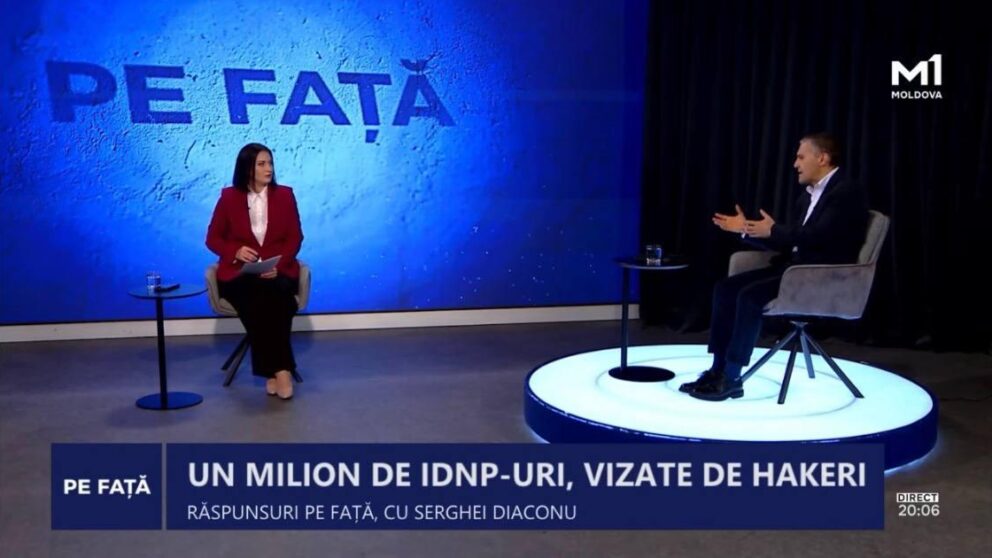
Invitat în cadrul emisiunii „Pe Față” de la Moldova 1, Sergiu Diaconu, directorul Centrului Național de Management al Crizelor, a oferit o perspectivă vizibil calmantă asupra consecințelor atacului cibernetic din 19-23 octombrie.
În discursul său, oficialul s-a axat cu precădere pe scenariile extreme care nu pot avea loc în mod direct, pentru a încadra incidentul într-o zonă de risc controlabil:
„Cât de îngrijorați trebuie să fim? Trebuie să înțelegem ce poți face cu aceste date? Cu aceste date nu poți procesa cardurile bancare. Cu aceste date nu poți transcrie mașina de pe un cetățean pe altul sau apartamentul. Deci, financiar, suntem destul de safe”, a declarat Sergiu Diaconu, încercând să tempereze îngrijorările publice.
Punctul central al argumentației oficiale este că un IDNP, izolat de alte elemente, nu permite accesul direct la conturile bancare. Totuși, declarațiile oficialului conturează o linie fină între „imposibilitatea tehnică directă” și vulnerabilitatea reală creată de expunerea pe scară largă a datelor de identitate.
De la vulnerabilitatea sistemului, la responsabilitatea cetățeanului
În timp ce investigația privind modul în care hackerii au reușit să pătrundă în baze de date guvernamentale sensibile rămâne învăluită în detalii tehnice sumare, comunicarea publică s-a reorientat rapid către vigilența individuală.
Deși admite că datele furate – care includ pe lângă IDNP-uri și informații din certificate medicale sau de stare civilă – pot fi folosite de infractori pentru a orchestra tentative sofisticate de inginerie socială, mesajul autorităților sugerează că securitatea finală depinde de fiecare persoană în parte.
„Statul își face partea sa de treabă, iar cetățeanul trebuie să fie atent. Riscurile directe sunt foarte mici. Desigur, dacă cetățeanul va fi contactat și va da mai multă informație, riscurile cresc exponențial”, a mai adăugat Sergiu Diaconu.
Astfel, scenariul în care datele compromise din registrele statului ajung să fie folosite împotriva cetățenilor este reîncadrat mai degrabă ca o eventuală eroare de vigilență a victimei, decât ca o consecință directă a breșei de securitate din sistemele publice.
În privința infrastructurii afectate, abordarea oficială rămâne la fel de rezervată. Autoritățile au confirmat că au fost nevoite să sisteze temporar serviciile publice afectate pentru a opri scurgerea de date, acestea fiind repuse în funcțiune treptat.
Măsura, prezentată ca o etapă firească de verificare, subliniază totuși amploarea impactului pe care atacul cibernetic din octombrie l-a avut asupra serviciilor digitale de stat – chiar dacă discursul public continuă să pună accentul pe faptul că, pentru moment, „pericolul direct este practic inexistent”.


