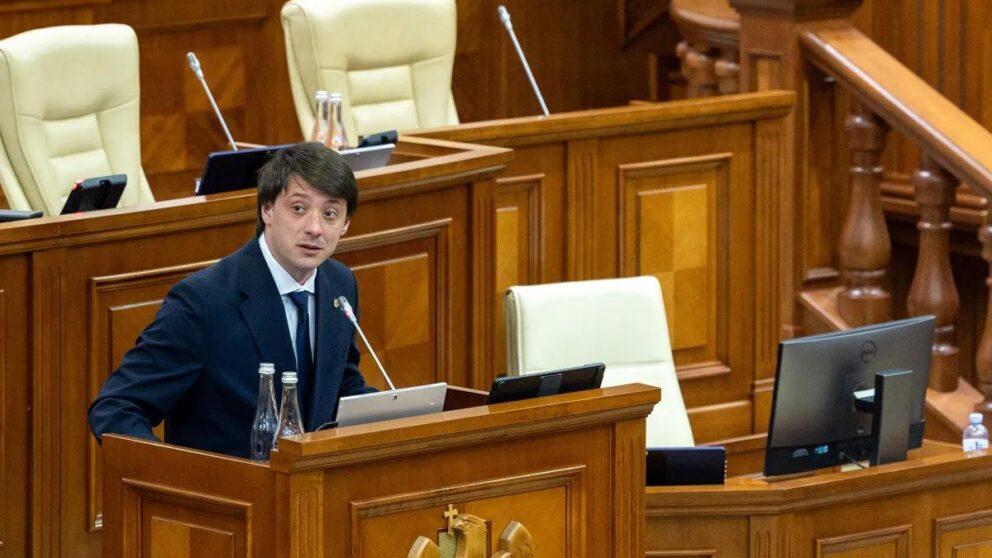
„Statul știe tot, dar cine răspunde?” Deputatul Alexandru Verșinin cere despăgubiri pentru miile de moldoveni afectați de breșa cibernetică
Scurgerea masivă de date care a zguduit Republica Moldova stârnește un val dur de reacții politice și acțiuni juridice. În timp ce Guvernul a bifat prima plecare din funcție la vârful Agenției de Guvernare Electronică, deputatul Partidului Democrația Acasă, Alexandru Verșinin, acuză autoritățile că încearcă să paseze responsabilitatea pe umerii cetățenilor și pune la dispoziția populației modele de plângere în instanță pentru obținerea de despăgubiri materiale și morale.
Conform informațiilor oficiale confirmate în cadrul ședinței de Guvern din 28 octombrie, în urma atacului cibernetic desfășurat între 19 și 23 octombrie, aproximativ un milion de IDNP-uri au fost interogate neautorizat, iar pentru circa 750.000 de cetățeni au fost extrase seturi de date sensibile — de la nume și anii nașterii, până la informații privind prestații sociale, pensii, dizabilități și proprietăți.
În cadrul unei conferințe de presă, parlamentarul Alexandru Verșinin a catalogat incidentul drept o breșă de securitate fără precedent și a criticat dur modul în care instituțiile statului au gestionat comunicarea publică:
„Statul vă cunoaște numele, adresa, familia, veniturile și datoriile. Dar cine răspunde atunci când nu reușește să protejeze aceste informații? Drepturile cetățenilor nu pot fi reduse la simpla recomandare de a fi mai vigilenți. Vigilența este necesară, dar obligațiile instituțiilor rămân obligații. Responsabilitatea nu poate fi înlocuită cu un comunicat de presă”, a declarat deputatul.
Opoziția susține că remedierea tehnică a vulnerabilităților nu absolvă statul de obligațiile legale față de cetățeni. Invocând noul cadru legislativ privind protecția datelor cu caracter personal (Legea nr. 195/2024), parlamentarul a amintit că cetățenii au dreptul legal de a solicita compensarea prejudiciilor materiale și morale dacă datele lor au fost expuse din neglijență instituțională.
Pentru a facilita acest demers, o echipă de juriști a pus la dispoziția publicului un ghid în 5 pași și un formular tipizat de plângere adresat Centrului Național pentru Protecția Datelor cu Caracter Personal (CNPDCP):
1. Descărcarea și completarea formularului de plângere.
2. Solicitarea unei confirmări oficiale de la instituțiile de stat pentru a verifica dacă datele proprii au fost compromise.
3. Indicarea circumstanțelor și drepturilor încălcate în cadrul petiției.
4. Depunerea plângerii la CNPDCP (inclusiv electronic, cu semnătură digitală).
5. Invocarea dreptului la despăgubiri în instanța de judecată, în cazul existenței unui prejudiciu demonstrat.
Solicitările oficiale adresate Guvernului
Pe lângă acțiunile juridice puse la dispoziția cetățenilor, parlamentarul a formulat o serie de cerințe ferme către organele de anchetă și conducerea executivului:
- Identificarea exactă și securizată a categoriilor de date și a serviciilor afectate.
- Informarea individuală a cetățenilor vizați, conform prevederilor legale.
- Publicarea concluziilor auditului de securitate și clarificarea modului în care au fost exploatate serviciile accesibile fără autentificare.
- Demararea unei investigații independente pentru stabilirea răspunderii juridice și administrative, indiferent de funcția sau apartenența politică a celor responsabili.
Incidentul a provocat deja prima remaniere la nivel înalt. Directoarea Agenției de Guvernare Electronică (AGE), Nicoleta Colomeeț, și-a depus demisia, locul acesteia fiind preluat interimar de Arteom Cociu. Cu toate acestea, opoziția insistă că o simplă plecare din funcție nu închide dosarul celei mai grave scurgeri de date din Republica Moldova.


