AVERTISMENT DE SECURITATE | Posibilă scurgere masivă de date prin aplicația EVO după un atac cibernetic cu 11 milioane de accesări. Reacția Agenției de Guvernare Electronică
Aplicația guvernamentală EVO se află în centrul unui scandal de securitate cibernetică. Mai mulți cetățeni ai Republicii Moldova au semnalat că datele lor cu caracter personal ar fi fost accesate neautorizat, după ce în cabinetele lor personale au apărut solicitări neefectuate de acte de stare civilă, înregistrate în special pe timp de noapte.
Internauții au publicat pe rețelele de socializare mai multe capturi de ecran care indică faptul că Agenția de Guvernare Electronică (AGE) le-a accesat datele fără acordul lor. În timp ce unii utilizatori presupun că accesările s-au produs în mod automat, alții se pregătesc să acționeze statul în judecată. În spațiul public vehiculează suspiciunea că datele a aproximativ 500.000 de utilizatori ai aplicației EVO ar fi fost expuse.
Val de atacuri cibernetice din 22 octombrie
Incidentul vine pe fundalul unor atacuri cibernetice masive declanșate în noaptea de 22 octombrie, care au vizat mai multe servicii publice digitale ale statului cu scopul de a extrage date personale. Potrivit Serviciului Tehnologia Informației și Securitate Cibernetică (STISC), au fost înregistrate aproximativ 11 milioane de solicitări de accesare, iar serviciile vizate au fost deconectate preventiv pentru a proteja infrastructura.
În prezent, Agenția de Guvernare Electronică, alături de Agenția pentru Securitate Cibernetică și STISC, desfășoară verificări pentru a stabili circumstanțele exacte ale incidentelor și eventualul impact asupra datelor personale. Ca măsură de precauție, accesul la anumite servicii electronice a fost restricționat temporar.
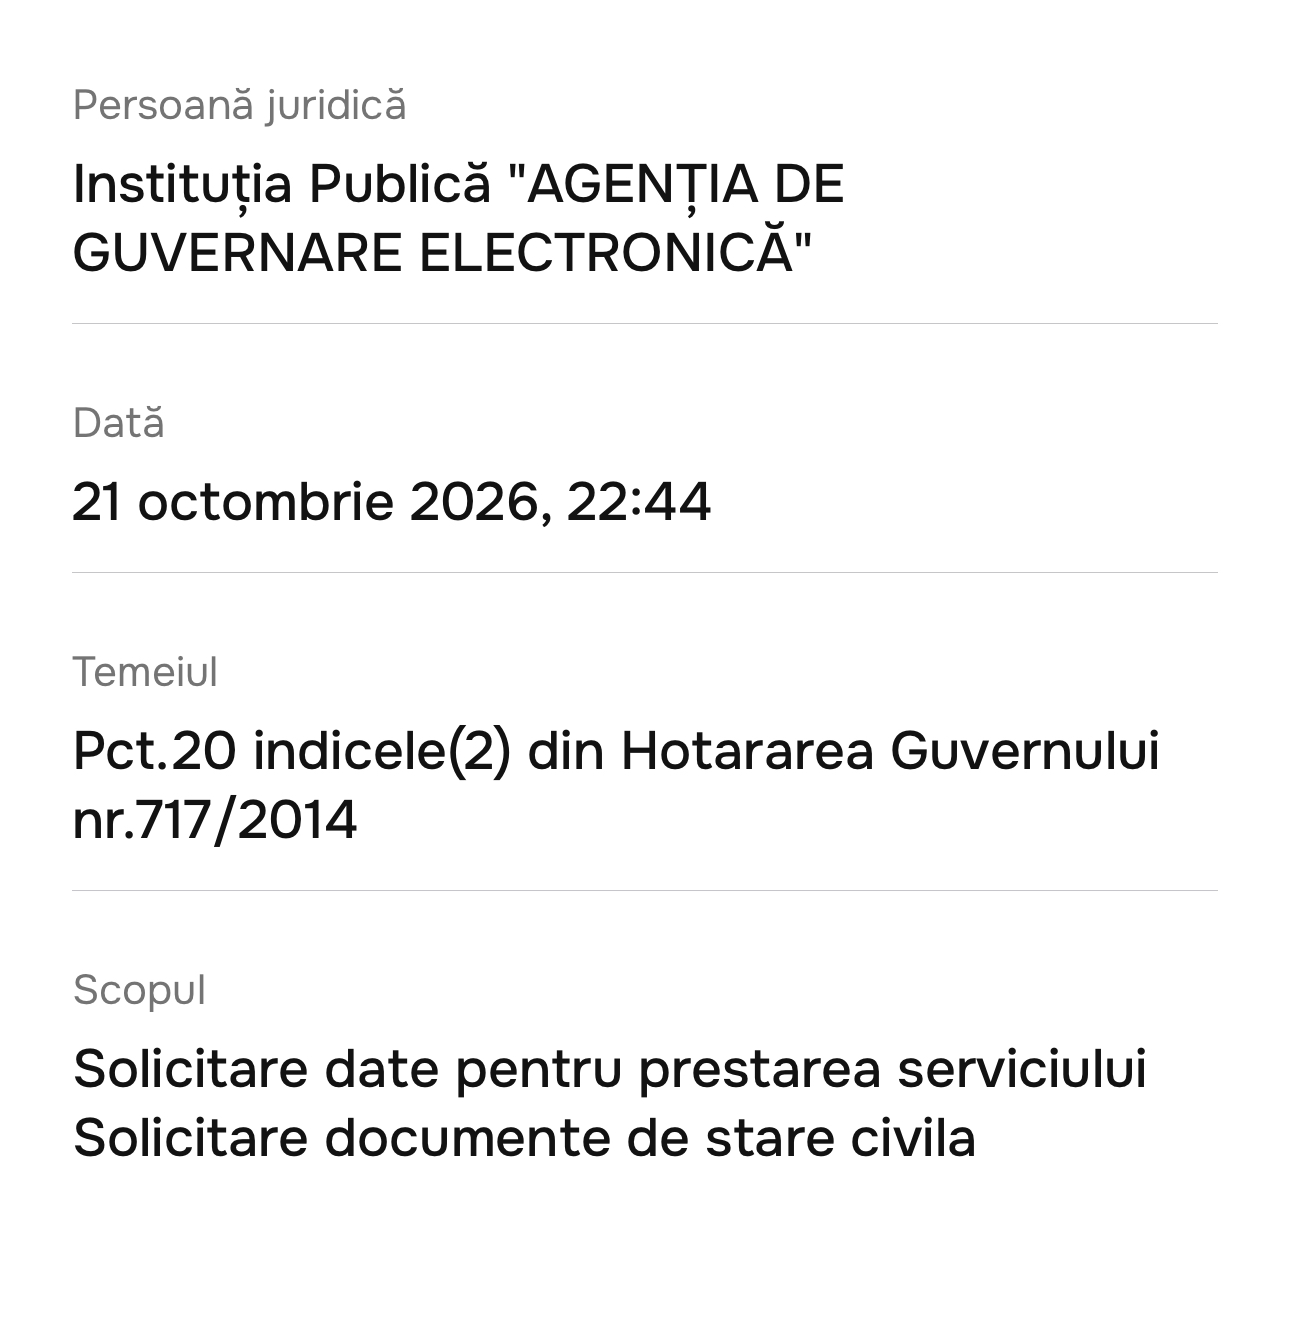
Reacția oficială a Agenției de Guvernare Electronică
Reprezentanții AGE confirmă posibilitatea unor accesări neautorizate, însă precizează că deocamdată nu se poate confirma dacă datele au fost efectiv compromise sau utilizate ilegal.
„Recomandăm să manifestați vigilență sporită la eventuale tentative de fraudă prin apeluri telefonice, SMS-uri sau e-mailuri. Nu divulgați parole, coduri de autentificare sau date bancare și nu autorizați operațiuni la solicitarea unor persoane necunoscute, chiar dacă acestea invocă numele sau IDNP-ul Dumneavoastră. Vom reveni cu informații suplimentare pe măsura obținerii rezultatelor verificărilor, prin canalele oficiale de comunicare ale Agenției de Guvernare Electronică”, se arată într-o reacție oficială a instituției.
Autoritățile dau asigurări că au restabilit o parte dintre servicii și că au implementat măsuri suplimentare de securitate, îndemnând totodată cetățenii să fie extrem de atenți la tentativele de inginerie socială sau escrocherii.


